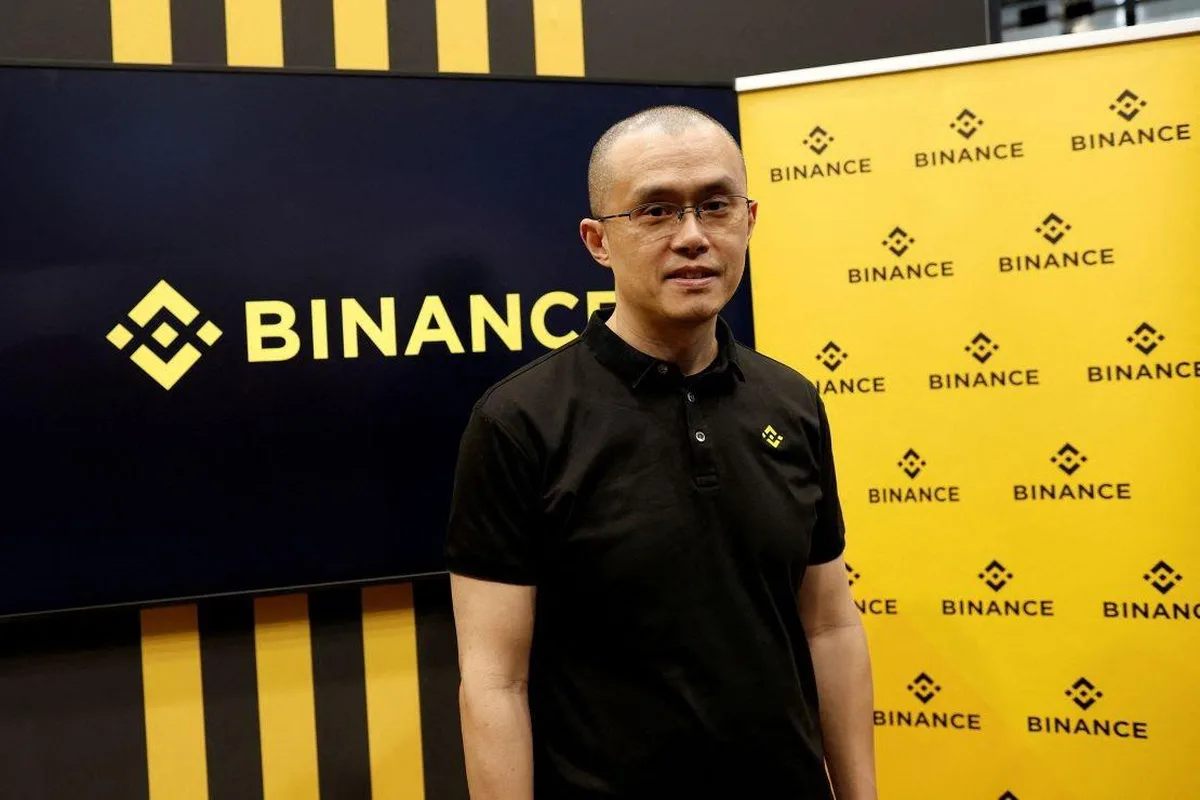
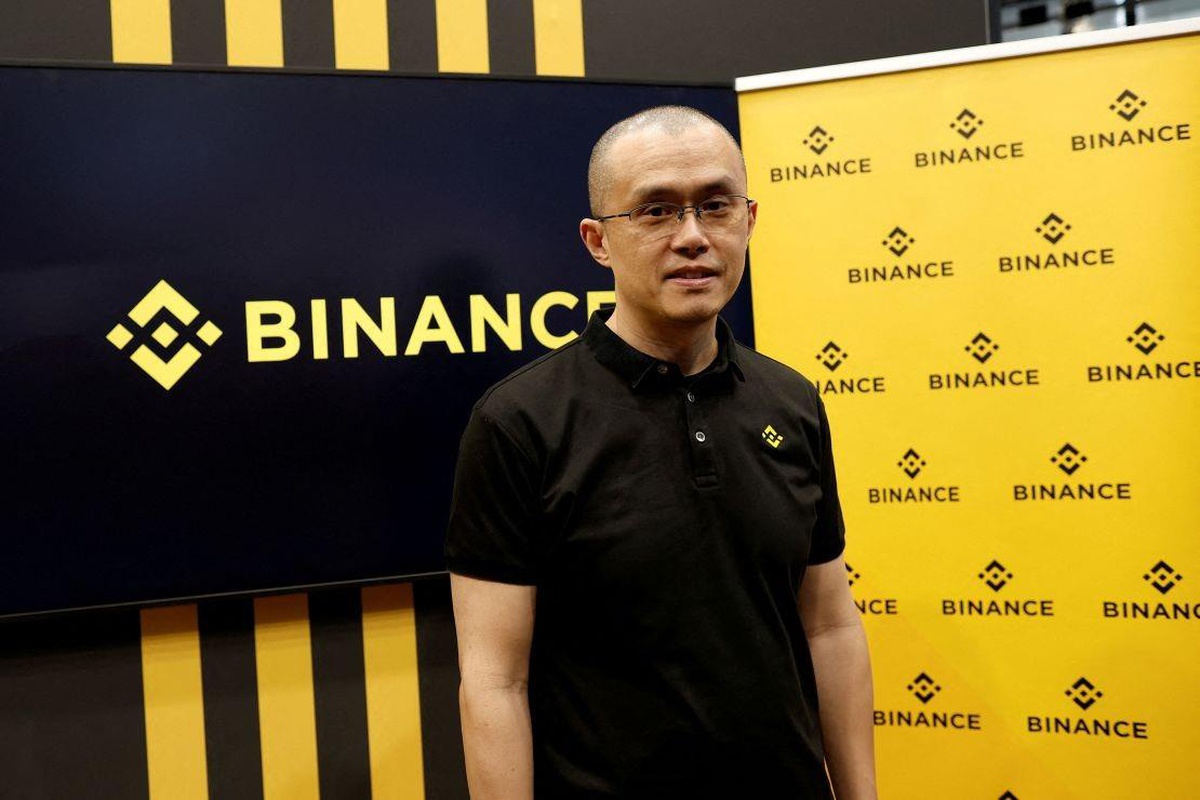


Web sitelerinde kullanılan PHP yazılımındaki iki kritik açık, kripto sektöründe güvenlik uyarılarını beraberinde getirdi. Binance'in kurucusu Changpeng 'CZ' Zhao, güncellenmemiş sitelere karşı dikkatli olunmasını istedi. Açıklar için güvenlik yamaları yayımlandı.
CZ olarak tanınan Zhao, bazı site yöneticilerinin güvenlik güncellemelerini geciktirebildiğine dikkat çekti. Açıklamasında, ele geçirilen sitelerin kullanıcı bilgilerini çalmak veya cihazları hedef almak için kullanılabileceği uyarısında bulundu.
PHP Foundation'ın açıklamasına göre iki açık, belirli koşullarda saldırganların oturum açmadan sunucularda kod çalıştırmasına olanak tanıyor. Web sitelerinin arka plandaki işlemlerinde kullanılan yazılımdaki sorunlar, bellek yönetimi ve hata işleme mekanizmalarından kaynaklanıyor.
Açıklara ilişkin bilgilerin planlanandan önce dolaşıma girmesi, güncelleme takvimini değiştirdi. PHP ekibi, 22 Ekim için hazırlanan güvenlik sürümlerini bir gün erken yayımladı. Kuruluş, internette paylaşılan 10 üzerinden 10 tehlike puanının da yanlış olduğunu, doğru puanın 9,2 olduğunu bildirdi.
PHP Foundation, düzeltmenin gecikmesinde karar alma süreçleri ve kaynak yetersizliğinin etkili olduğunu kabul etti. Kuruluş, güvenlik ekibinin çalışma biçiminde değişikliklere gidildiğini açıkladı.
ABD Ulusal Güvenlik Ajansı ve Federal Soruşturma Bürosu da PHP kullanan sistemlerin yöneticilerine güncelleme çağrısı yaptı. Güncellemenin hemen uygulanamadığı durumlarda etkilenen sistemlerin çevrim dışına alınması önerildi. Cloudflare ise açıklar kamuya duyurulmadan önce güvenlik duvarı korumalarını devreye soktuğunu belirtti.
Uyarılar, bütün kripto platformlarının aynı açıktan etkilendiği anlamına gelmiyor. BNB Chain yöneticisi Nina Rong, ağın teknik altyapısında PHP kullanılmadığını açıkladı. Merkeziyetsiz borsa PancakeSwap da altyapısının hiçbir bölümünde PHP bulunmadığını ve kullanıcı fonlarının güvende olduğunu bildirdi.
Zhao, PancakeSwap'ın açıklamasını paylaşarak diğer projelerin de sistemlerinin durumuna ilişkin bilgi vermesi gerektiğini belirtti. Böylece platformların kullandığı altyapı ve güncellemeleri uygulayıp uygulamadığı, riskin değerlendirilmesinde öne çıktı.
İki açığı gideren sürümler PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 olarak duyuruldu. PHP Foundation, yazılımı kullanan sistemlerin gecikmeden güncellenmesini istedi.